Claude Code 的“别再问”记下了密码:1,122 个公开仓库中招
点一次“别再问”,命令连密码一起进了项目文件。10.4 万份公开副本里 1,122 份带真密钥,两家扫描器都漏了 215 份。
11 月 8 日更新:Anthropic 的 Claude Code 负责人作出回应。 Boris Cherny 于 11 月 7 日在 Hacker News 上回应,并在整个周末参与了讨论。他说团队“正在研究能做什么来防止这件事”,列出了打算做成原型的几个方向——“确保 auto 模式能抓住它,内置基础的密钥扫描”,并且在一位读者指出 auto 模式在询问敏感命令时也会出现同样情况时,回答了“抓得好”。完整回应见文末。
Apiiro 的研究在 1,994 个公开 GitHub 仓库里找到 2,539 个真密钥:数据库密码、云平台密钥、API 令牌、SSH root 登录凭据。其中包含一家数据库厂商自己的、带 manage 权限且没有过期声明的云 API 密钥,一个生产环境的 Azure Postgres 密码,一个 Square 生产令牌,以及一个病历数据库的 owner 密码。它们大多属于个人开发者。共有 63 个组织受影响,从学生团体到创业公司、软件代理公司和成熟厂商都有。其中一家已确认自己的密钥曾处于可用状态。
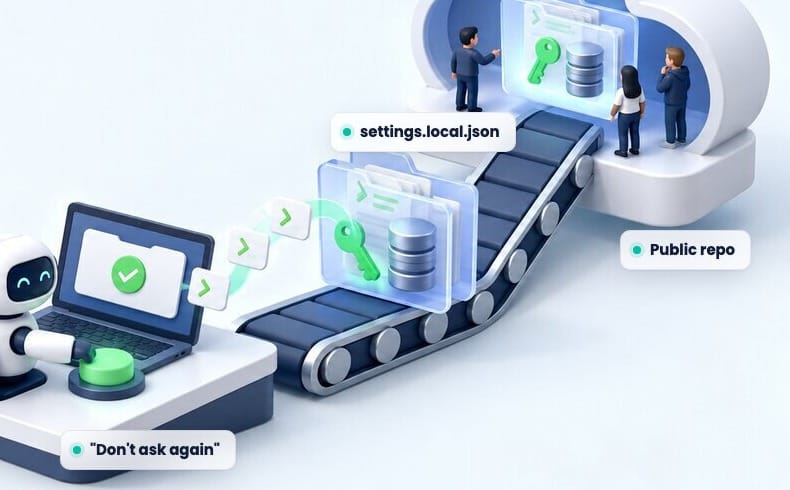
让 Claude Code 去查数据库或调 API 时,它提出的那条命令会把你配置文件里的密钥一起带上。它在执行前会问你。你选了“Yes, and don't ask again”,它就把这条一模一样的命令——包括里面的密钥——存进项目文件夹里的 .claude/settings.local.json。仓库里没有任何东西把该文件标记为私有,于是它跟着其余代码一起被提交了。
在 GitHub 上 104,185 份这个文件的公开副本里,有 1,122 份藏着真密钥。我们另外又在 git 历史里、在团队有意提交的共享 settings.json 里、在仓库中保存的 agent 对话记录里,找到 1,160 个。
检查你是否中招
它是公开的吗? 在你的 GitHub 组织里搜 .claude/settings.local.json 和 .claude/settings.json。每一个命中,都是任何人现在就能读的文件。
它曾被提交过吗? 逐个仓库查这个文件的 git 历史,即使文件今天已经不在。如果历史里有它,那么每个 fork 和每个 clone 里也都有。
里面有什么? 找到你机器上该文件的每一份副本,读它的 allow 名单。每一条都是你批准过的命令,连同你当时敲进去的内容:找密码、令牌、密钥和连接字符串。
找到了怎么办: 先轮换,再清理。
一个密钥是怎么进到设置文件里的
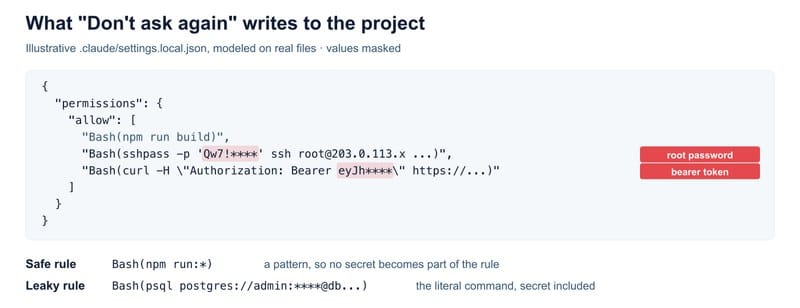
开发者机器上存着密钥:配置文件里的数据库连接串、本地安装里的云密钥、.env 里的 API 令牌。让 Claude Code 去看看预发环境为什么登录失败,或者跑一次数据库迁移,它提出的命令就会带上那个密钥,因为不带就跑不通。而 Claude Code 在执行 shell 命令前会问你,一个会话里要问很多次。第十次被打断之后,大多数人已经不读命令了,而密钥只是那一长行里的一个词:
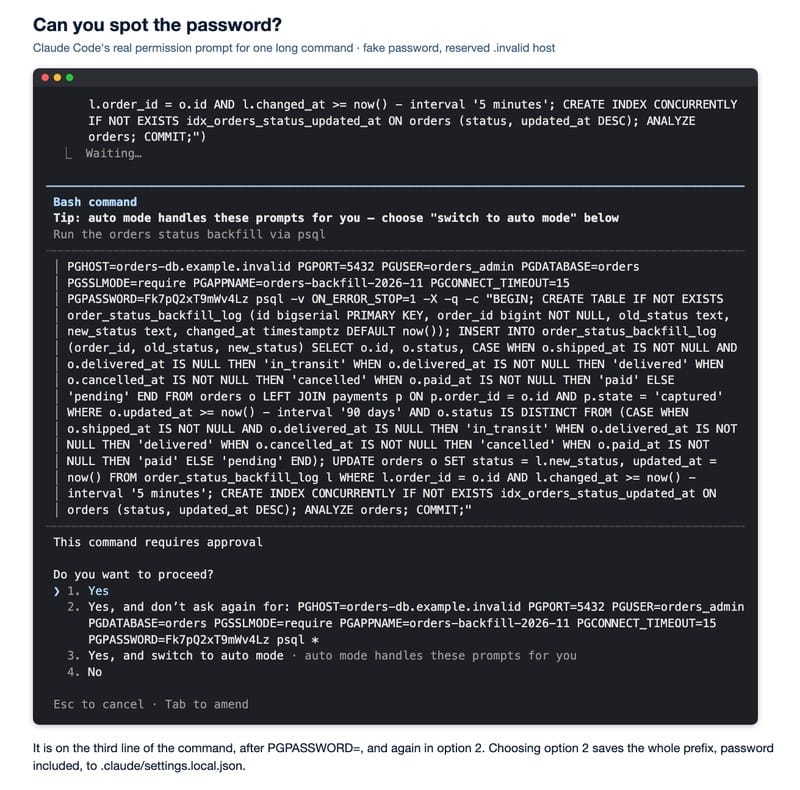
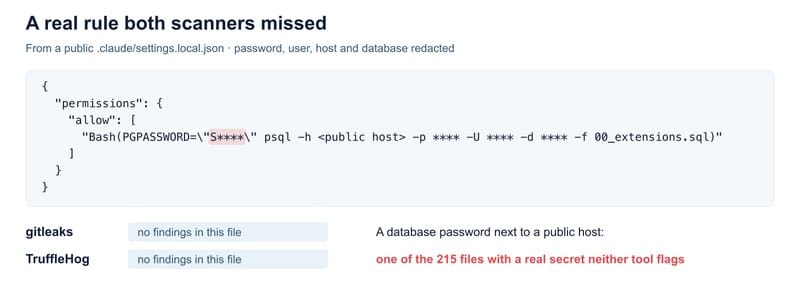
你选了“Yes, and don't ask again”,它跑完命令,往项目文件夹的 .claude/settings.local.json 里加了一条权限规则,这样下次不再问你。那条规则本身就是命令字符串:
这是 Claude Code 自身的行为,不是模型的行为:用 Anthropic 最新的模型一样会发生,我们用 Opus 5.5 和 Fable 5.1 复现了它。
这个文件本该留在开发者机器上,Claude Code 也确实在努力把它留在那里。当它在某个 git 仓库内创建该文件时,会把它加进开发者全局的 git ignore 列表。这覆盖了常见情况,但覆盖不了这些情形:一个文件夹后来才变成仓库、在另一台机器上的 clone、或者一个已经被人提交过的文件。这条规则从来不会写进仓库自己的 .gitignore,所以没有任何东西跟着项目走、替项目保护它。
Claude Code 确实会注意到文件已经被 git 跟踪:权限文档说,被跟踪的副本会被当作“由仓库提供”,它的调试日志记下“is tracked in the index; gitignore rules do not apply to tracked files.”。但用户不会被告知,而下一次批准照样会被追加进这个已被跟踪的文件。
而且往往正是 Claude 自己提交了这个文件。在我们追踪到的 1,105 个含真密钥的仓库里,有 539 个出现过一次由 Claude 共同署名的提交,改动了该文件。这些提交覆盖了每一个近期模型,从 Sonnet 4.5 到 Opus 5.5。Claude Code 的提交指令告诉模型不要提交 .env 或 credentials.json——但它自己的设置文件不在这份名单上。
谁被暴露了
有 63 个组织在公开的 allow 名单里存着真密钥。最严重的几例,全部位于 .claude/settings.local.json,且每一个都在钉死的提交上核对过:
| 组织 | 暴露了什么 |
|---|---|
| 数据库厂商 | 它自己的云 API 密钥,带 manage 权限、无过期声明,外加集群主机地址 |
| B2B 创业公司 | 生产环境 Azure Postgres 密码 |
| 软件代理公司 | Square 生产访问令牌 |
| 开源项目(1,000+ star) | OpenAI 格式的 API 密钥 |
| 开源项目 | npm 令牌 |
| IT 服务公司(病历类应用) | 该应用云 Postgres 数据库的 owner 密码 |
| 支付创业公司 | postgres 角色的 Postgres 密码 |
范围从学生社团、黑客松小组,到创业公司、软件代理公司和 IT 服务公司。有几家是成熟厂商,是通过自己的 demo 和 workshop 仓库漏出去的。没有一个人是想发布密钥的。密钥在一条命令里,命令被批准了,文件就跟着别的东西一起被提交了。
白名单里还留着服务器登录凭据:43 条公网服务器的 SSH 凭据,其中一些是写在 sshpass 命令里的 root 密码。举例来说,某大学的仓库永久批准了一条连往公网服务器的 root SSH 命令。
有多少
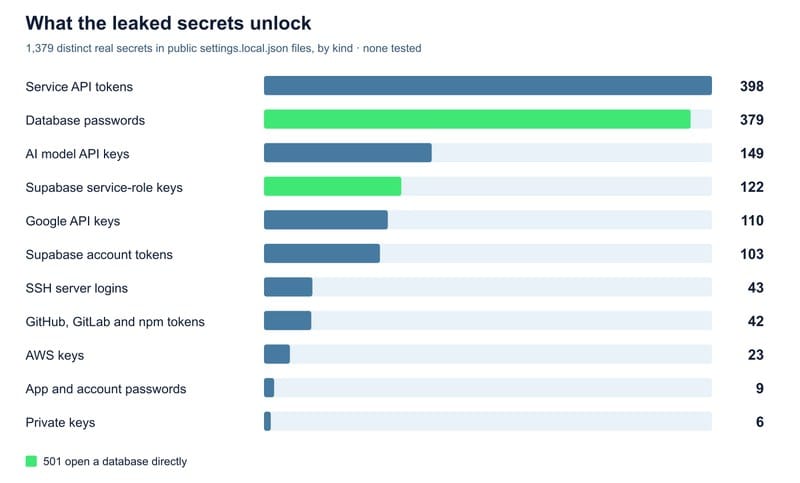
公开 GitHub 上有 104,185 份 .claude/settings.local.json,分布在 103,617 个仓库里。其中 1,122 个文件(1.1%)藏着真密钥:要么是符合某家厂商已知格式的密钥,要么是紧挨着公网主机的密码或令牌。合起来它们持有 1,379 个不同的密钥:636 个厂商密钥,743 个公网主机的密码或令牌。
超过三分之一能直接打开一个数据库:379 个数据库密码和 122 个 Supabase service-role 密钥。另有 103 个是 Supabase 账号令牌,它们控制该账号下的每一个项目。其余主要是第三方服务的 API 令牌和 AI 模型密钥,另有 43 条 SSH 登录凭据、42 个 GitHub / GitLab / npm 令牌、23 个 AWS 密钥和 6 个私钥。
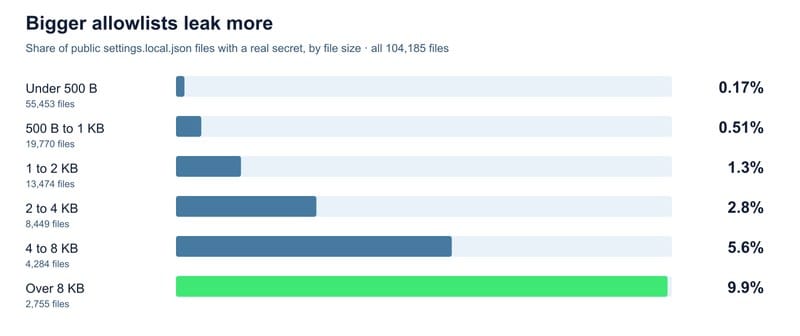
大 allow 名单驱动着这个比例。超过 8 KB 的文件里,每十个就有一个含真密钥;而小于 500 字节的文件,不到五百分之一。一个开发者点“don't ask again”点得越久,文件里装的东西越多。
这些文件现在还都在:截至 2026 年 11 月 2 日,每一份都还躺在它所在仓库的默认分支上,而且大多数已经躺了很久。在含真密钥的仓库中,中位数是文件首次提交于 217 天之前。有 118 个仓库超过了一年。
fork 会把它们复制出去:74 个仓库的 211 个 fork 带着同样的密钥。
删除文件解决不了问题。文件的历史版本里还留着 734 个真密钥,分布在 509 个仓库,它们在当前任何副本里都已经找不到——通常是因为文件被删掉了。
把文件历史、共享设置文件和 agent 对话记录(见后面几节)一起算上,总数是 1,994 个仓库里的 2,539 个不同的真密钥。
密钥扫描器漏掉了什么
通用的密钥扫描器会漏掉其中很多。我们把 gitleaks 和 TruffleHog 跑遍了全部 104,185 个文件。在 1,122 个含真密钥的文件里,gitleaks 报了 564 个,TruffleHog 报了 643 个;有 215 个两边都没报。
差距出在“命令里的密码”。扫描器找的是密钥格式:某家厂商的前缀、一长串随机字符。而敲在 PGPASSWORD=、sshpass -p 或 mysql -p 后面的密码,或者 curl 调用里的 bearer 头,只是普通命令行里的一个普通单词,两个工具基本都放它过去。
这件事的影响超出这一个文件。同一个“密码在命令里”的模式,会出现在 agent 记录自己跑过什么的所有地方:对话记录、记忆文件、交接笔记——而一个只认密钥格式的扫描器,在这些地方全都会漏。
不止一个文件
allow 名单是最清楚的案例,但 agent 还会把密钥写进开发者会提交的别的文件。
| 文件 | 检查数量 | 含真密钥 |
|---|---|---|
共享 .claude/settings.json |
全部 76,011 份 | 298 个文件 |
| Agent 对话记录(.specstory、aider、Cursor 导出) | 2,523 份 | 87 个仓库里的 120 个文件 |
| Agent 记忆文件(MEMORY.md 之类) | 1,200 份 | 9 个仓库 |
| 交接与部署笔记 | 2,095 份 | 33 个文件 |
| VS Code Copilot 自动批准设置 | 173 份 | 9 个仓库 |
团队是有意提交共享设置文件的,而它里面的密钥大多以精确命令行的形式躺在 allow 规则里。而含密钥的交接笔记里,三分之一是 agent 自己写的。
这个文件也漏到了 GitHub 之外。31,053 个 Hugging Face Spaces 里有 126 个存着 .claude/settings.local.json,其中一个的 allow 规则里带着数据库服务密钥和用户密码。在 GitLab.com 上,我们检查的 69 份公开副本里有 2 份含真密钥,其中包含一个 GitLab 访问令牌。
泄漏的习惯到处都一样:把密钥敲进一条命令,然后被 agent 记下来。
在开发者自己的机器上
这些文件大多数从来没到过 GitHub。它们留在开发者机器上——而这并不意味着安全。这个 allow 名单就是项目文件夹里的一份明文 JSON。
恶意软件早就在批量收割开发者机器上的凭据。2025 年 9 月,Shai-Hulud npm 蠕虫下载了 TruffleHog,并在受害者的文件上跑了一遍。那个扫描器能报出 1,122 个含真密钥文件中的 643 个。再往前三周,恶意的 Nx 包直接指挥开发者自己的 Claude Code 和 Gemini CLI 去磁盘上搜密钥。
文件也可以不经 git 离开:被打进一个已发布的 npm 包里、被打进一个用 copy 命令构建的 Docker 镜像里、被打进 zip 归档、或者进入一个同步文件夹。而一个被批准过一次的密钥,会在文件里一直留到有人删掉那条规则为止——远在那条命令跑完很久之后。
前人的工作
本文新增的是:GitHub 上密钥泄漏规模的完整计数、组织层面的案例、扫描器的盲区,以及其它承载同样密钥的 agent 文件。Claude Code 用户从 2025 年 8 月起就在 GitHub issue 里报告过这个机制(#5544、#11982、#13106、#91270)。没有一个得到过 Anthropic 的回复,其中三个被以“不活跃”或“重复”为由自动关闭。ironPeak 在 2026 年 2 月在自己仓库里发现了同一个文件,并在 100 个样本上测出 2.4% 的含 AI 配置目录的仓库在历史里带着密钥。Lakera 在 4 月于 30 个 npm 包中、33 个此类文件里发现了凭据。
该做什么
开发者:
- 如果文件已被某个仓库跟踪,用
git rm --cached .claude/settings.local.json取消跟踪,并把它加进仓库自己的.gitignore。 - 轮换这个文件曾经持有过的每一个凭据。移除文件并不会清掉 git 历史、fork 或 clone。
- 即使文件从未被提交过,也打开它,删掉每一条含密钥的规则。
- 别再往命令里敲密钥。用你所用密钥管理器里的
$VAR去引用它们,这样规则记下的是$DB_URL,而不是密钥本身。 - 批准的是模式,比如
Bash(npm run:*),而不是字面命令。
安全团队:
- 把 agent 目录——
.claude/、.cursor/、.gemini/、.specstory/、agent 记忆文件——当作.env 一样对待:它们是携带密钥的,笔记本上和仓库里都算。 - 把它们加进 pre-commit 和 CI 的密钥扫描,包括历史。确保扫描器能抓住命令里的密码(
PGPASSWORD=、sshpass -p、mysql -p、bearer 头),而不只是厂商密钥格式。 - 把
.claude/settings.local.json加进你组织的.gitignore模板。 - 优先处置“凭据 + 公网主机”配对的条目:这些才是能直接拿到访问权的。
Anthropic 的 Claude Code 负责人回应
在发表之前,我们把这份研究分享给了 Anthropic。文章上线之后,Anthropic 的 Claude Code 负责人 Boris Cherny 于 11 月 7 日在 Hacker News 上回应,并在周末发了十条评论。
Claude Code 历史上没有做密钥擦洗(这方面有很多好工具),但我们正在研究能做什么来防止这件事。
关于思路:
有几种可能的做法:确保 auto 模式能抓住它、内置基础的密钥扫描,还有几个别的想法。我们打算先做几个原型,把取舍搞清楚再发布。
当一位读者指出,auto 模式在询问一条敏感命令时也会出现同样的情况:
嗯,抓得好。我们在想能怎么改进这个(欢迎提想法)。
他还说,Claude Code 在创建该文件时会把它加进 gitignore,所以在他看来,那些暴露的副本是手动创建并提交进去的;他建议用 auto 模式而不是权限规则;并建议开启 GitHub 等托管平台提供的密钥扫描。
披露
我们在 2026 年 11 月 2 日和 3 日把每个组织案例都报告给了它的所有者。我们也通过 Anthropic 指定的披露渠道以及另外几个渠道通知了 Anthropic。
方法与局限
采集。 所有数据来自 2026 年 11 月 1 日至 3 日对默认分支的只读 GitHub 代码搜索与提交搜索。代码搜索每次查询最多返回 1,000 条结果,所以我们按文件大小切分查询,直到每一片都在上限之内。这样列出了 103,617 个仓库里的 104,185 个 .claude/settings.local.json 和 76,011 个共享 settings.json,并且我们把这 104,185 份全部下载了。文件历史覆盖 43,120 个仓库,包括每一个提交信息里提到移除、取消跟踪、脱敏或轮换该文件的仓库,所以历史计数是一个下界。fork:含真密钥仓库的每一个 fork 都查了。对话记录、记忆文件、交接笔记和 Copilot 设置是通过搜索密钥前缀和连接字符串找到的;表里给出了检查数量。我们对照文档比较了 16 种编码 agent 如何存储批准记录;Claude Code 是唯一一个被确认默认会把完整批准命令写进项目文件的。
分类。 我们使用密钥扫描器所用的两类检测器。厂商模式匹配已知的密钥格式:OpenAI、Anthropic、AWS、GitHub、npm、Supabase、Stripe、Slack 等等。通用密钥是没有已知格式的密码和令牌;只有当同一行里出现公网主机时才计入一个,例如连接串,或 psql -h 之前的 PGPASSWORD=。随后用规则剔除已知的误报:占位符、常见默认密码、本地与私有主机、设计上就是公开的密钥(Supabase anon key、Firebase Web 配置)、本地 Supabase 演示密钥、过期令牌,以及内置校验和不通过的 GitHub 和 npm 令牌。剩下每一个不同的值共 2,774 个,都由一个独立的 LLM 审核员依照书面评分标准,在其脱敏上下文中逐个复核。只有规则与复核都同意的值才计为真密钥:跨全部来源共 2,539 个。记忆文件、交接笔记和 Copilot 设置只由规则分类。gitleaks 和 TruffleHog 在不带验证的模式下运行。
局限。 我们没有使用或测试任何凭据,也没有访问任何主机。“真密钥”指的是符合某家厂商格式、或指向公网主机的凭据,而不是已被确认有效的凭据。每个组织案例都在一个钉死到提交的链接上核对过。
来源
- 原文:Coding Agents Copy Your Secrets to a Hidden File. Thousands Are on GitHub(Apiiro Research,Shmulik Cohen、Matan Giladi,2026 年 11 月 5 日;11 月 8 日更新)
- Boris Cherny 的回应:Hacker News 讨论串(2026 年 11 月 7 日起)
- 相关报告:Shai-Hulud npm 蠕虫(Sysdig)、Nx 供应链攻击(GitGuardian)
编者补充
原文给了「该做什么」,但没给判断顺序。我们的整理是一条更短的判别链,按它走一遍就知道自己属于哪种处置:
| 你的情况 | 处置 |
|---|---|
| 文件在仓库里、且被跟踪 | 取消跟踪 + 写进仓库自己的 .gitignore,但先轮换再清理——历史和 fork 已经带走了 |
| 文件从未提交,但里面有密钥 | 仍然要轮换:机器上还有恶意软件这把刀(Shai-Hulud 就是拿 TruffleHog 扫本地文件) |
密钥是 $DB_URL 这类变量引用 |
不用轮换,规则里没有明文 |
| 密钥是敲进命令的字面值 | 轮换 + 把这个习惯改掉,否则下一次还会重演 |
两条边界要说明。其一,原文的「真密钥」是格式判断,不等于已验证有效;作者明确说没有使用或测试任何凭据,所以不要把 2,539 这个数字读成「2,539 个可用凭据」。其二,这个机制不是模型能力问题,是产品默认值问题——同一个目录下,另一个我们已经写过的案例是权限拒绝规则被 shell 变量绕过:两件事方向相反(一个写多了、一个拦少了),但根都在「用文本匹配去表达权限」。权限规则这件事的更大背景,可以看《九起事故与六项控制》。
对我们自己的含义:在 agent 目录上跑密钥扫描时,「只认厂商格式」等于留了一个 19% 的盲区(215 / 1,122)。扫的是命令里的密码,不是密钥前缀。
本文由 汇智网 · Software 2.0 编译整理,转载请注明出处。
这是「Agent / MCP」专题的一部分。完整地图见:Agent / MCP / 自动化完全指南